Zafiyet Yönetimi Platformu
SecureContext
YönetirBulunan zafiyeti kapanana kadar yönetin
Tarama yapmak kolay, kapatmak zordur. SecureContext farklı tarayıcılardan gelen zafiyet verisini tek yerde toplar; triyaj, istisna, varlık eşleme, SLA takibi ve uyum raporlamasıyla her bulgunun yaşam döngüsünü sonuna kadar yürütür.
Görüşme talep edinZafiyet yaşam döngüsü
Toplama
Tek havuzda birleştirme
- Farklı tarayıcıların çıktıları
- CMDB’den varlık envanteri
- İstismar kodu bilgisi
Triyaj
Her bulguya bir sahip
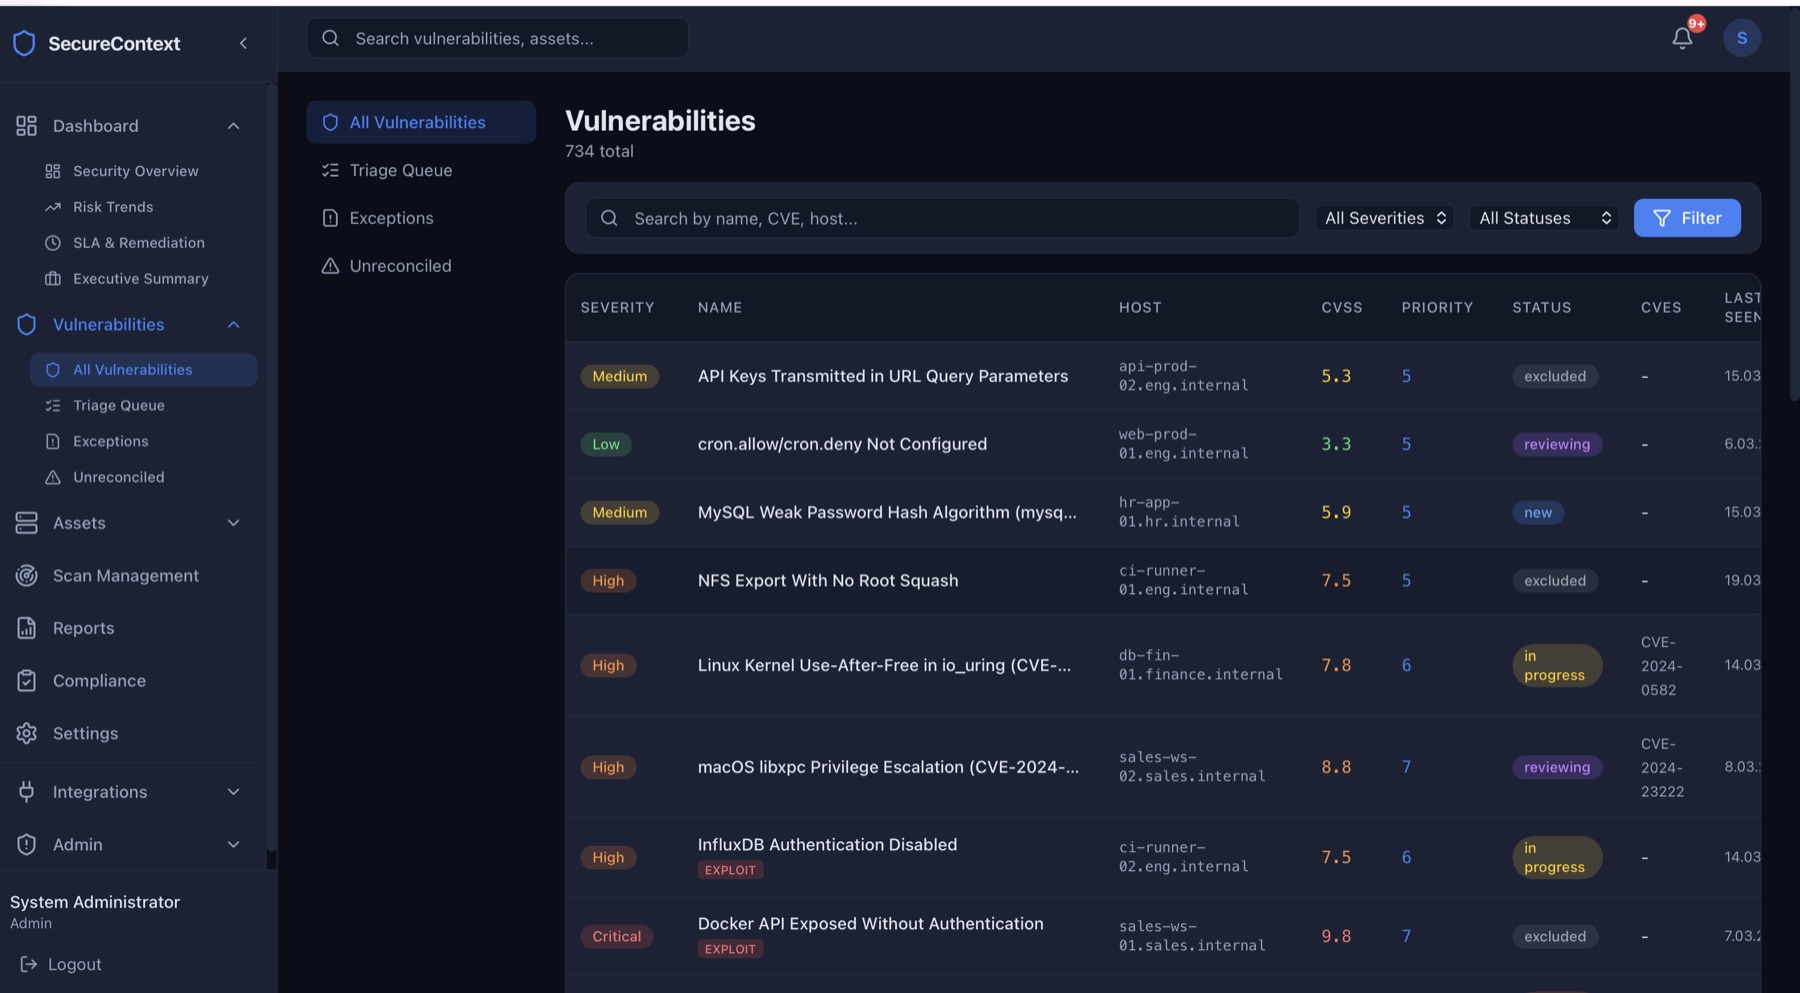
- Yeni → İnceleniyor → İşlemde
- Mühendis ataması ve Jira kaydı
- Önem derecesi ve öncelik skoru
Karar
Kapat ya da gerekçelendir
- Giderildi olarak kapatma
- Yedi tipli istisna: onay, süre, yeniden doğrulama
- Varlık ve iş sahibiyle ilişkilendirme
Raporlama
Kanıtlanabilir durum
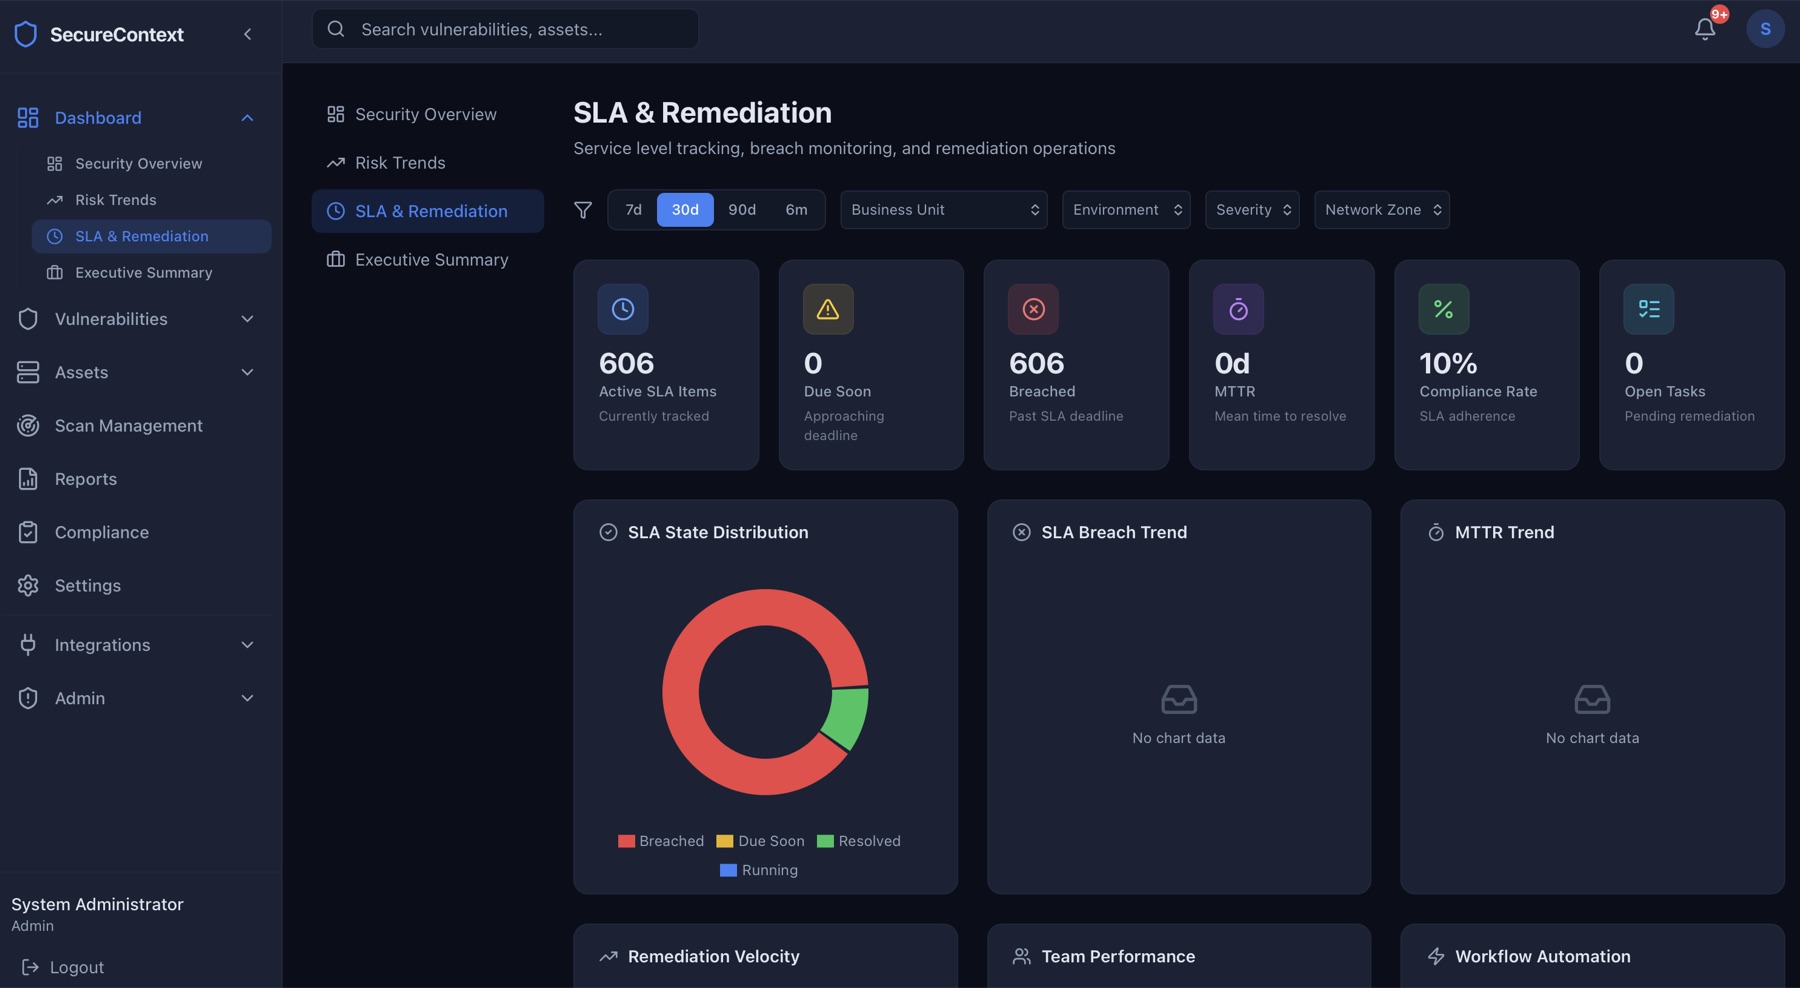
- SLA ve MTTR panoları
- CIS, PCI-DSS, HIPAA eşlemesi
- Yönetici, teknik ve denetim raporları
Yetenekler
Triyaj akışı
Yeni → İnceleniyor → İşlemde → Giderildi. Her bulgu bir sahibe atanır, durumu izlenir; hiçbiri listede kaybolmaz.
İstisna yönetimi
Yedi ayrı istisna türü: yanlış pozitif, kabul edilen risk, telafi edici kontrol, politika bazlı, ortam bazlı, hizmet dışı bırakma ve manuel. Her biri onay, süre dolumu ve yeniden doğrulama akışına tabidir — istisnalar sessizce kalıcı hale gelmez.
Varlık yönetimi ve CMDB eşlemesi
Zafiyetler envanterdeki varlıklarla ilişkilendirilir. ServiceNow gibi CMDB sistemleriyle entegre çalışır; hangi zafiyetin hangi sistemi ve iş sahibini ilgilendirdiği nettir.
Jira çift yönlü entegrasyon
Bulgudan doğrudan iş kaydı açılır, toplu işlem desteklenir. Jira tarafındaki durum değişikliği platforma geri yansır; iki sistem birbirinden kopmaz.
Uyum eşlemesi ve raporlama
Zafiyetler CIS, PCI-DSS ve HIPAA çerçevelerine eşlenir. Yönetici, teknik ve denetim raporları PDF, CSV veya JSON olarak üretilir.
Yönetim panosu ve SLA takibi
Önem derecesi dağılımı, ağ bölgesi kırılımı (İnternet / DMZ / İç ağ), 30 günlük eğilim, en çok zafiyet barındıran sistemler, istismar kodu bulunan zafiyetler ve SLA uyum durumu tek ekranda.
Arayüzden
Ekran görüntüleri çalışan kurulumdan alındı; veriler gösterim amaçlıdır.
Mimari
- Node.js REST API ve PostgreSQL 15 veritabanı
- Redis ile önbellek, oturum ve jeton yönetimi
- PgBouncer bağlantı havuzu
- Nginx ters vekil sunucu ve TLS sonlandırma
- Prometheus, Grafana, Loki ve Alertmanager ile hazır gözlemlenebilirlik yığını
- Active Directory / LDAP ile kullanıcı doğrulama ve eşitleme
Kurulum
Docker Compose ile tek sunucuya kurulur. Asgari 2 çekirdek ve 4 GB bellek yeterlidir; önerilen yapılandırma 4 çekirdek, 8 GB bellek ve 50 GB SSD.
Zincirin diğer halkası
SentinelCore
Zafiyeti kodda bulun, buluta veri göndermeden
Kurumunuz için ne anlama geldiğini konuşalım
Mevcut durumunuzu dinleyip nereden başlanması gerektiğini birlikte netleştirelim. Bağlayıcı olmayan ilk görüşme.